マスターカード迷惑メール急増の真相と一発で見分ける絶対法則
ある日突然、スマートフォンに届く「【Mastercard】重要なお知らせ:カードのご利用が制限されています」「利用明細に身に覚えのない取引が含まれております」という緊迫したメール。普段からカード決済を頻繁に利用している方ほど、心当たりを探して思わず添付されたリンクをタップしたくなるはずです。しかし、その焦りこそが攻撃者の狙いであり、巧妙に仕組まれた罠の第一歩に他なりません。
現在、国際ブランド「Mastercard」を騙るフィッシング詐欺メールの流通量は深刻な水準に達しています。巧妙化する手口の背景には何があるのか、そしてなぜ多くの人が騙されてしまうのか。本記事では、偽メールの構造的な見分け方から、万が一リンクを開いてしまった際の緊急対応、被害を未然に防ぐための本質的な防犯リテラシーまで、金融セキュリティの最前線から徹底的に解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:Mastercard自体がカード会員個人へ直接「利用停止」や「口座確認」のメールを送ることは業界構造上あり得ない。
- 要点2:送信元アドレスの偽装や不自然なドメイン(タイポスクワッティング)の確認で、偽物は一発で識別可能。
- 要点3:万が一リンク先でカード情報を入力してしまっても、即座にカード会社窓口へ連絡し利用停止を行えば実被害は防げる。
【2026年最新手口】「緊急のご連絡」は本物?マスターカードを装うフィッシング詐欺の実態
「マスターカードからの緊急連絡メールは本物なのか?」という疑問に対する明確な答えは、「99.9%以上が偽物のフィッシング詐欺メール」です。フィッシング対策協議会が公表しているデータや報道各社の取材資料によると、クレジットカードブランドを騙るフィッシング報告件数は高止まりを続けており、なかでもMastercardを名乗るバラまき型メールは後を絶ちません。
送信されるメールの件名には、人間の「損失回避バイアス(損をしたくない心理)」を強烈に刺激する文言が並びます。
- 「【Mastercard】カード利用制限のお知らせと本人確認のお願い」
- 「【緊急】マスターカード利用確認:不正アクセスの可能性を検知しました」
- 「利用明細に身に覚えのない取引が含まれております」
- 「【重要】Mastercardアカウントのセキュリティ強化に伴う再認証」
かつての詐欺メールに見られたような「不自然な機械翻訳の日本語」や「見慣れない簡体字の混入」は、近年の生成AI技術の悪用によってほぼ淘汰されました。現在出回っている文言は、正規の金融機関が配信するセキュリティ通知と見紛うほど自然で洗練されたビジネス日本語で構成されています。そのため、文面全体の雰囲気だけで偽物と見破ることは極めて難しくなっています。

【一発で見抜く】本物と偽物を識別する送信元アドレス確認と決定打チェック
どれほど日本語が自然であっても、偽メールには必ず「隠しきれない技術的な痕跡」が残ります。最も確実な判別基準は、表示名ではなく「実際の送信元メールアドレス」と「記載されたURLのリンク先ドメイン」の確認です。
詐欺グループは、正規のドメインに極めて似せた「タイポスクワッティング(打ち間違いを狙った偽ドメイン)」を多用します。例えば、一見すると公式に見えても、よく目を凝らすと以下のような偽装が施されています。
- 正規:
mastercard.co.jp/mastercard.com - 偽物:
@mastirecard.com(文字の入れ替え) - 偽物:
@master-card-security-update.xyz(無関係なハイフンや格安ドメイン) - 偽物:
@service.mastercard.some-domain.net(サブドメインの悪用)
さらに、受信したメールのヘッダー情報や本文構成を冷静に照合することで、真偽の判定は確実なものとなります。以下の比較表で決定的な違いを確認してください。
| チェック項目 | 迷惑・詐欺メール(偽物) | 正規のカード会社通知(本物) | 編集部の見解・判別のコツ |
|---|---|---|---|
| 送信元アドレス | フリーメール、ランダム英数字、偽装ドメイン(.top, .xyz, 1文字違いなど) | カード発行会社(楽天、三井住友、三菱UFJニコス等)の公式ドメイン | 表示名「Mastercard」に騙されず、必ず<>内のアドレス実体をタップして確認。 |
| 宛名の記載 | 「お客様」「Mastercardをご利用の皆様」またはメールアドレスがそのまま表記 | 登録されているカード会員の「氏名(漢字・カナ)」が明記されている | 不特定多数へのバラまき送信のため、氏名を特定して本文に記載できない。 |
| 緊急性の煽り | 「24時間以内に認証しないと永久停止」「直ちに更新してください」と脅迫 | 具体的な確認依頼と公式マイページ・専用アプリへの誘導(期限で過度に脅さない) | 冷静な思考を奪う「時間制限」は詐欺の典型的な心理誘導手口。 |
| 要求する情報 | カード番号、有効期限、セキュリティコード(CVV/CVC)、暗証番号、ワンタイムパスワード | メールリンクから直接セキュリティコードや暗証番号をすべて入力させることはない | 裏面3桁のコードや暗証番号を一括入力させる画面は100%詐欺サイト。 |
カード業界の構造的真実|そもそもMastercardは個人へ直接メールを送らない
セキュリティの知識を深める上で知っておくべき決定的な業界構造があります。それは、「国際ブランドとしてのMastercardは、原則としてエンドユーザー(一般消費者)の個人メールアドレスを保有しておらず、個別にメールを送ることはない」という事実です。
クレジットカードの発行・管理システムは、主に以下の2つの階層に分かれています。
- 国際ブランド(Scheme):Mastercard、Visa、JCBなど。世界規模の決済ネットワークシステムと決済基準を提供するプラットフォーム企業。
- イシュア(Issuer / カード発行会社):三井住友カード、楽天カード、三菱UFJニコス、エポスカード、イオンカードなど。実際に消費者の審査を行い、カードを発行し、利用代金の請求や不正利用監視を行う企業。
あなたが手元に持っている「Mastercard」のロゴが入ったクレジットカードは、必ずいずれかの「イシュア」が発行しています。カードの利用枠制限、不正検知による利用保留、住所変更などの連絡業務はすべてイシュアが行います。そのため、仮にカードに何らかのセキュリティトラブルが発生した場合、連絡してくるのは「三井住友カード」や「楽天カード」であり、差出人が「Mastercard」単体として届くことは構造上あり得ないのです。
この仕組みを理解しているだけで、「送信元がMastercard名義の利用停止メール」というだけで、中身を読むまでもなく詐欺メールであると論理的に断定できます。

【実態検証】「開いてしまった」「入力してしまった」被害者の証言と現場の生の声
SNSや知恵袋、サイバーセキュリティの相談コミュニティには、日常の隙を突かれて被害に遭いかけた利用者の生々しい体験談が日々寄せられています。
ある会社員男性の手記によると、「深夜の帰宅途中に届いた『利用明細の未確認取引』というメールに驚き、電車内で慌ててURLを開いてしまった」と語られています。リンク先は本物のMastercardおよびカード会社のロゴが精密に再現されたログイン画面で、デザイン的な違和感は皆無だったといいます。焦りからカード番号と有効期限を入力し、セキュリティコードを打ち込んだ瞬間に「これは詐欺ではないか」と冷や汗が吹き出し、手が震えたと当時のパニック状態を証言しています。
また、Gmailなどの高機能メーラーでは「このメールには不審なリンクが含まれています」と警告バナーが表示されるケースが増加していますが、スマートフォンの標準メールアプリやキャリアメールでは警告が表示されず、無防備にリンクを踏んでしまう事例が目立ちます。一度リンクを開いてしまうと、「アクティブなメールアドレス」として認識され、さらなるスミッシング(SMS詐欺)や迷惑メールの標的にされる二次被害も報告されています。
一般に知られていない盲点とネットの誤解
迷惑メール対策に関して、ネット上には危険な誤解が流布しています。自身の資産を守るために、以下の盲点を正確に把握してください。
- 誤解1:「URLの先頭が『https://』で鍵マークがあれば安全」という神話:
現在、フィッシングサイトの9割以上が無料のSSL/TLS証明書を取得しており、通信の暗号化(鍵マーク表示)を行っています。「鍵マークがある=正規サイト」ではなく、「暗号化された安全な通信路で詐欺師に情報を送っているだけ」に過ぎません。 - 誤解2:「メールを開いただけで金銭を不正請求される」という恐怖:
メールを開封しただけ、あるいはリンクを踏んだだけでクレジットカードの不正請求が直接成立することはありません。実質的な被害が発生するのは、「偽画面にカード番号や個人情報を入力して送信した場合」です。開いてしまった段階で過剰にパニックにならず、冷静に対処することが重要です。 - 誤解3:「Mastercard公式アプリを入れていれば安心」という思い込み:
前述の通り、管理すべきは国際ブランドではなく各「カード発行会社(イシュア)の公式アプリ」です。通知の確認や利用明細のチェックは、メールのリンクからではなく、普段使っているカード発行会社の公式アプリから直接行うのが唯一絶対の安全ルートです。
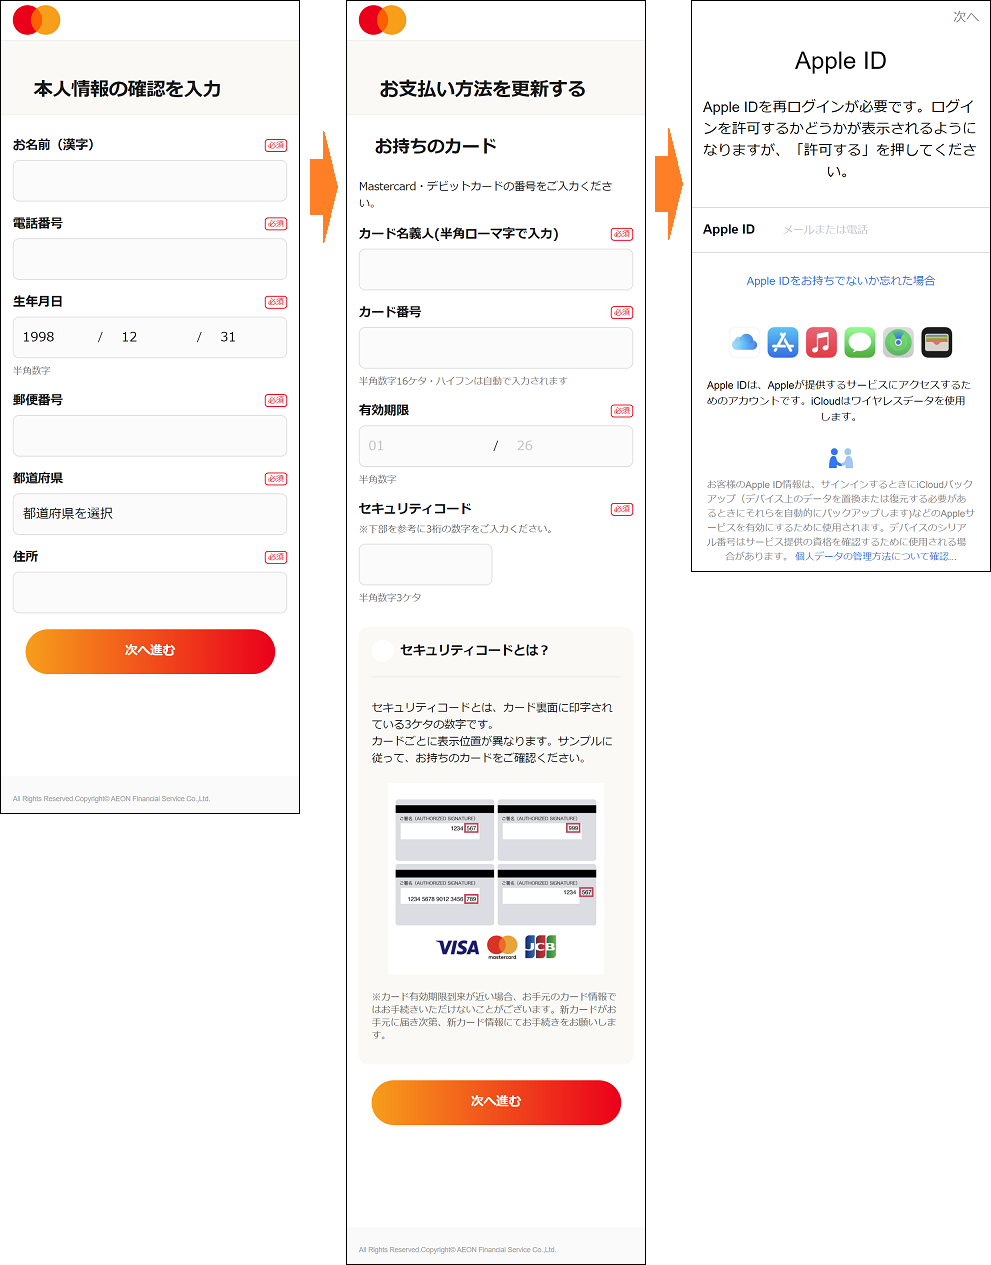
万が一クリック・情報入力してしまった時の緊急対処マニュアル
もしもメール内のリンクを開いてしまったり、誤って個人情報を入力・送信してしまった場合は、1分1秒を争う迅速な初動対応が必要です。被害を最小限に食い止めるための具体的な手順を解説します。
- 【最優先】カード会社(イシュア)の緊急窓口へ即座に電話:
カード裏面に記載されている電話番号、または公式サイトに記載された「紛失・盗難・不正利用専用ダイヤル(24時間365日対応)」に連絡し、「フィッシング詐欺サイトにカード番号を入力してしまった」と伝えてください。即座にカードの利用停止と再発行手続きが行われます。 - オンラインアカウントのパスワード即時変更:
偽サイトに会員IDやパスワードを入力してしまった場合は、同じパスワードを使い回しているすべてのWEBサービス(ECサイト、銀行、メールなど)のパスワードを直ちに変更してください。 - 利用明細の継続的な監視:
万が一、カード停止までの間に不正利用が発生していた場合でも、カード会社には「不正利用補償制度(通常は申請から60日〜90日以内の被害が対象)」が存在します。身に覚えのない請求がないか、WEB明細を厳重にチェックしてください。 - 公的機関への情報提供と通報:
警察庁サイバー犯罪相談窓口や、フィッシング対策協議会の情報提供窓口へメールのヘッダー情報を含めて報告を行うことで、さらなる詐欺サイトのテイクダウン(閉鎖)に寄与できます。
【プロの結論】焦りを生む心理的トラップとクレジットカード不正利用防止の鉄則
フィッシング詐欺の成否を分けるのは、利用者のITリテラシーの高低だけではありません。人間の脳が「緊急事態」と認識した際に論理的思考を停止させ、短絡的な行動を選択してしまう心理的脆弱性が最大の要因です。詐欺グループはこの認知バイアスを徹底的に研究し、深夜や早朝、多忙な時間帯を狙って攻撃を仕掛けてきます。
トラブルを恒久的に遮断するために必要なのは、「メール・SMSに記載されたリンクからは絶対にログイン・手続きをしない」という強固な行動ルールの確立(心理的バウンダリーの設定)です。「カードに異常が発生した」という通知を受け取ったら、どんなに焦っていてもメールを一度閉じ、スマートフォンのブックマークに登録した公式サイトか、スマートフォンの公式生体認証アプリから直接状況を確認する習慣を身につけてください。この原則を1つ守るだけで、フィッシング詐欺による金銭的被害に遭う確率は実質的にゼロになります。
【マスターカード 迷惑メール】に関するよくある質問(FAQ)
Q1:Mastercardのカードを持っていないのに「マスターカード利用停止」のメールが届くのはなぜですか?
A1:詐欺グループが、流出したメールアドレスリストや無作為に生成したアドレス宛に「無差別バラまき送信」を行っているためです。Mastercardの保有率が高いため、適当に送信しても一定数がカード保有者にヒットすることを見越して行われています。カードを持っていなくてもメールが届くこと自体が、偽物である決定的な証拠です。そのまま削除してください。
Q2:届いた迷惑メール内のリンクをクリックしただけで、ウイルスに感染したり情報を抜かれたりしますか?
A2:現代の一般的なスマートフォンや最新のPCブラウザであれば、リンクを踏んだだけで直ちにウイルスに感染したり、端末内の情報が自動的に抜き取られる可能性は極めて低いです。フィッシング詐欺の目的は「ユーザー自身に画面へカード情報を打ち込ませること」です。入力せずにブラウザのタブを即座に閉じれば、実害が発生するリスクはほとんどありません。
Q3:迷惑メールを受信しないようにするための根本的な対策はありますか?
A3:迷惑メールフィルターを「強」に設定する、Gmailなどのフィッシング検知能力が高いメールアドレスをメインに利用する、不要なWEBサイトへ安易にメールアドレスを登録しないことが基本となります。また、怪しいメールが届いても本文内の「配信停止はこちら」といったリンクは絶対に押さないでください。押すことで「使用されている生きたアドレス」と判定され、配送量がさらに増加します。
まとめ:今後の動向と失敗しないための判断基準
Mastercardを騙る迷惑メールやフィッシング詐欺は、手法を巧妙に変えながら今後も継続して発生し続けます。しかし、どれほど手口が高度化しようとも、「国際ブランドは個人に直接連絡しない」「正規のカード会社はメールリンクからセキュリティコードを入力させない」という根本的な金融構造のルールが変わることはありません。
「緊急」「利用制限」「未確認取引」という刺激的な文面に直面した時こそ、深呼吸をして一歩立ち止まる冷静さが求められます。メール内のリンクを遮断し、公式アプリやブックマークから確認するという鉄則を徹底することで、あなたの大切な資産と個人情報を確実に守り抜いてください。 (出典: マスターカード 迷惑メール(Yahoo!ニュース))
最新のトレンドや話題のニュースをわかりやすく解説するWebライターです。読者の皆様に役立つ情報を日々お届けしています。
